Publié par : Anaëlle Quivrin-Tessier — Rédactrice spécialisée en informatique
Une messagerie sécurisée protège les échanges, mais cette expression recouvre des services différents : courrier électronique, application de discussion ou messagerie de santé. Pour choisir, il faut examiner ce qui est protégé, qui peut accéder aux messages et où leurs copies sont conservées. Le chiffrement compte beaucoup ; il ne remplace ni la sécurité du compte ni la vérification du destinataire.
Trois usages à distinguer avant de choisir un service
Une adresse e-mail confidentielle, une conversation familiale et l’envoi d’un compte rendu médical ne répondent pas aux mêmes exigences. Le bon point de départ est la nature de l’échange, plutôt que la réputation d’une application.
Testez vos connaissances sur la messagerie sécurisée
Six questions pour réviser les différences entre les types de messagerie, la protection des échanges et la délégation de boîte aux lettres.
Les questions ci-dessous s’appuient sur les thèmes indiqués. L’article source n’ayant pas été fourni, vérifiez les formulations propres à celui-ci avant publication.
- Le courrier électronique sécurisé sert à envoyer des e-mails et des pièces jointes, y compris à des personnes utilisant un autre fournisseur. Les protections peuvent varier selon le destinataire et le mode d’envoi.
- La messagerie instantanée chiffrée privilégie les conversations, les groupes et les appels entre utilisateurs d’un service, comme Signal, Telegram, Wire ou WhatsApp.
- La messagerie sécurisée de santé permet des échanges comprenant des données de santé dans un cadre professionnel organisé, notamment avec MSSanté.
Ces catégories ne sont pas interchangeables. Une application chiffrée grand public n’équivaut pas, à elle seule, à une boîte aux lettres intégrée à l’espace de confiance MSSanté. Inversement, une messagerie de santé n’a pas vocation à remplacer toutes les conversations du quotidien.
Précisez aussi votre priorité : empêcher la lecture du contenu par un intermédiaire, limiter la collecte de données, éviter l’hameçonnage ou organiser les accès d’une équipe. Ces objectifs appellent des protections complémentaires.
Chiffrement, métadonnées et sauvegardes : ce qui reste exposé
Le chiffrement de bout en bout ne couvre pas tous les risques
Avec le chiffrement de bout en bout, le contenu est rendu lisible uniquement par les participants disposant des clés nécessaires. Le chiffrement client-serveur protège, lui, le trajet entre l’appareil et le serveur, sans garantir que le fournisseur ne puisse pas accéder au contenu. Il faut donc vérifier le mécanisme utilisé et son activation par défaut, notamment pour les groupes, les appels et les pièces jointes.
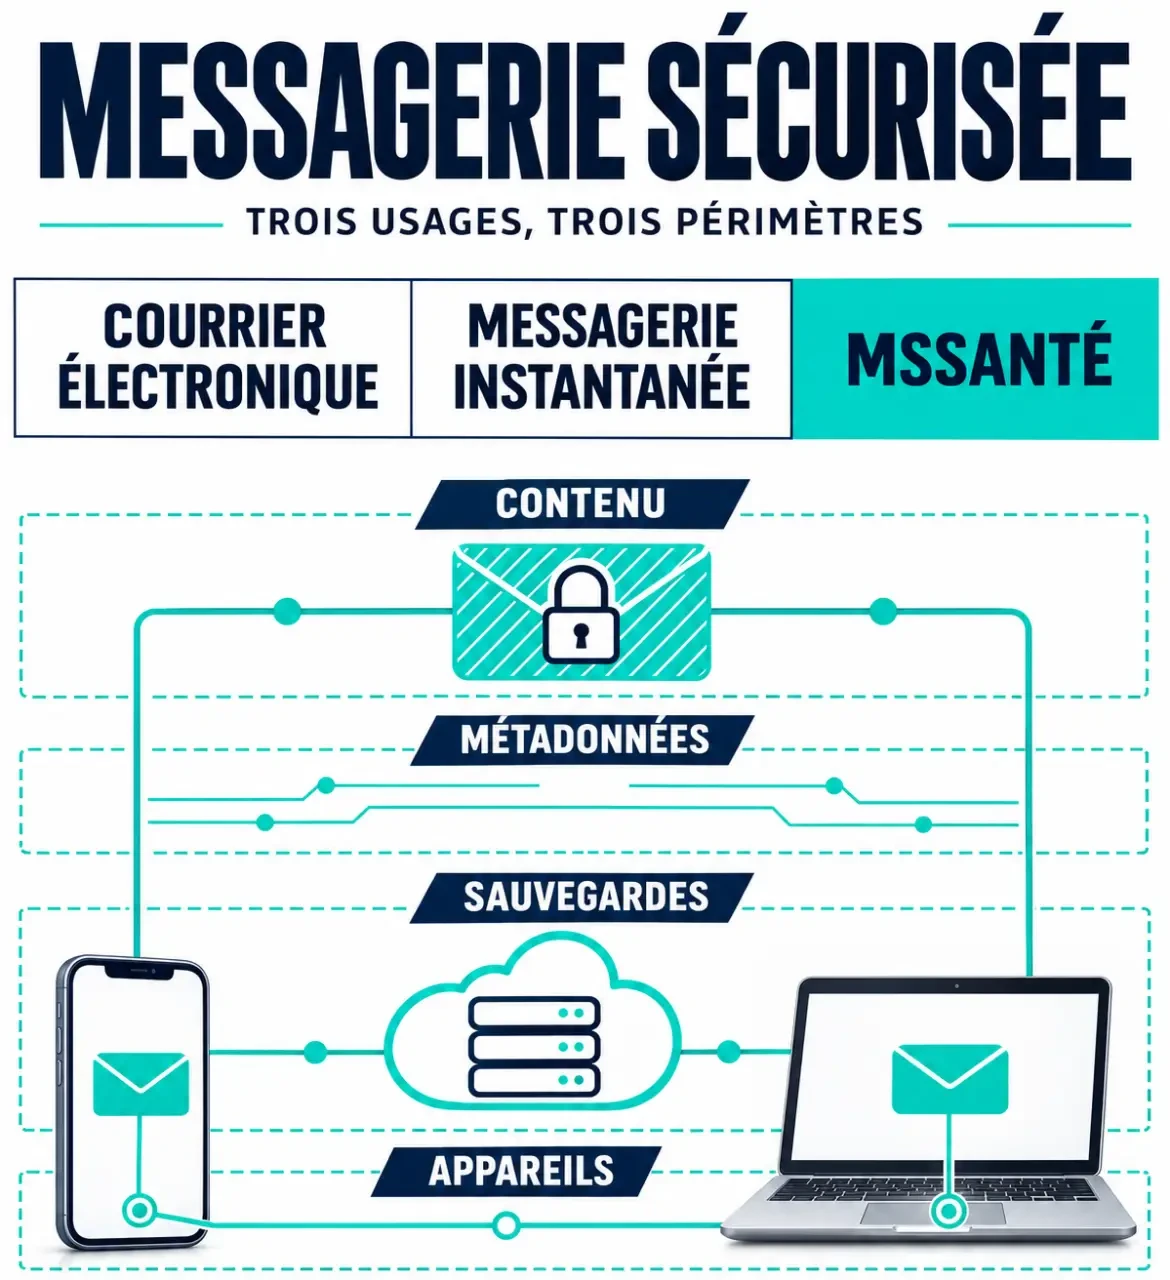
Même correctement chiffré, un message reste lisible sur l’écran de son destinataire. Un appareil compromis, une session laissée ouverte ou une capture d’écran peuvent exposer son contenu. Les messages autodestructibles réduisent la conservation après un délai déterminé ; ils ne garantissent pas qu’aucune copie n’a été réalisée.
Le contenu n’est qu’une partie des données
Les métadonnées décrivent les communications sans nécessairement en révéler le texte : correspondants, durée des conversations, appareil utilisé, adresse IP ou numéro de téléphone. Leur collecte varie selon les services. Une politique de confidentialité mérite donc d’être examinée même lorsque les messages sont chiffrés.
Vérifiez également le stockage local, les copies sur les serveurs et les sauvegardes cloud. Une sauvegarde doit être évaluée séparément de la conversation : ses paramètres de protection et de récupération peuvent être différents.
Pensez à votre échange comme à un pont entre deux appareils : sécuriser la traversée ne suffit pas si les accès aux deux rives restent ouverts. Avant d’envoyer un document sensible, examinez aussi son point d’arrivée : téléphone partagé, aperçu des notifications, ordinateur familial ou dossier de téléchargement synchronisé. Cette vérification évite qu’un transfert bien protégé aboutisse à une copie facilement accessible.
Comparer les services sans confondre leurs protections
Il n’existe pas de classement universel valable pour tous les usages. Le tableau suivant distingue les fonctions utiles et les points à vérifier, sans attribuer un score de sécurité artificiel.
| Service | Usage et protections | Point de vigilance |
|---|---|---|
| Proton Mail | Courrier électronique : PhishGuard, confirmation des liens, alias, protection par mot de passe et dates d’expiration. | Vérifier les conditions de protection d’un échange avec un destinataire externe et les fonctions incluses dans l’offre choisie. |
| Signal | Messagerie instantanée avec chiffrement de bout en bout par défaut, code source ouvert et messages éphémères. | Protéger les appareils et contrôler les modalités de conservation et de transfert des conversations. |
| Telegram | Discussions ordinaires chiffrées entre client et serveur ; chiffrement de bout en bout pour les échanges secrets et les appels. | Ne pas assimiler une discussion ordinaire à un échange secret. |
| Wire | Échanges chiffrés de bout en bout, code source ouvert et audits externes. | Examiner l’administration des comptes et les conditions adaptées à l’organisation. |
| Chiffrement de bout en bout des messages et appels ; vérification en deux étapes. | Contrôler la protection des sauvegardes cloud et les appareils liés. |
Le code source ouvert permet l’inspection du logiciel, mais ne signifie pas que chaque version a été intégralement contrôlée. Un audit externe apporte un éclairage sur un périmètre donné, à une date donnée : ce n’est pas une garantie permanente d’absence de faille.
Pour le courrier électronique, les alias limitent l’exposition de l’adresse principale lors des inscriptions. Les filtres contre le spam, les alertes de phishing et la confirmation des liens apportent une protection supplémentaire, sans dispenser de vérifier une demande inhabituelle.
MSSanté et Mailiz : un cadre spécifique aux données de santé
MSSanté est un espace de confiance, pas une application unique. Il repose sur des opérateurs qui fournissent des boîtes aux lettres à des professionnels ou à des structures et prennent en charge la délivrance des messages. L’Agence du Numérique en Santé, ou ANS, définit les règles de sécurité et d’interopérabilité de cet espace.
L’objectif est de permettre l’échange de données de santé dans le respect de la vie privée du patient. Le choix d’une solution doit donc tenir compte du cadre professionnel, des destinataires et de l’organisation des accès, au-delà de la seule présence d’un chiffrement.
Accéder à Mailiz et organiser la délégation
Mailiz est un service proposé par l’ANS et les Ordres de santé, avec la possibilité de bénéficier d’un compte gratuit pour les professionnels éligibles. Pour commencer, rendez-vous sur le portail officiel Mailiz et suivez le parcours d’obtention de compte. Vérifiez les conditions d’éligibilité et les justificatifs demandés avant d’entamer la démarche.
Mailiz propose aussi une fonction de délégation de boîte aux lettres, notamment pour un secrétaire ou un assistant médical. Consultez les informations du service pour connaître les modalités d’accès et les droits associés. Privilégiez une délégation prévue à cet effet plutôt que le partage des identifiants du professionnel.
Les vérifications à faire avant le premier envoi sensible
Une fois le service choisi, quelques réglages et habitudes déterminent la protection réelle de vos échanges. Commencez par cette liste :
- Sécurisez l’accès : mot de passe unique, authentification à deux facteurs lorsqu’elle est proposée et verrouillage de l’appareil.
- Contrôlez le mode de conversation : chiffrement par défaut ou fonction spécifique à activer, selon le service.
- Examinez les copies : sauvegardes, appareils liés, téléchargements et durée de conservation.
- Vérifiez le destinataire : identité, adresse exacte et personnes présentes dans un groupe avant l’envoi.
- Anticipez la perte d’accès : consultez les possibilités de récupération du compte sans supposer que les messages seront récupérables.
Dans une organisation, ajoutez la gestion des départs, des délégations et des droits d’administration. Pour un usage personnel, privilégiez un outil que vos interlocuteurs sauront utiliser correctement. Une protection comprise et bien configurée vaut mieux qu’une fonction avancée contournée au quotidien.