Un téléchargement, une pièce jointe inattendue ou un logiciel obtenu en dehors de son site officiel doit être vérifié avant son ouverture. Un scan fichier virus en ligne fournit un premier avis rapidement, sans installer de programme pour une analyse ponctuelle. Ce résultat doit toutefois être lu avec prudence : l’absence de détection ne prouve pas qu’un fichier est totalement inoffensif.
Scanner un fichier suspect avant de l’ouvrir
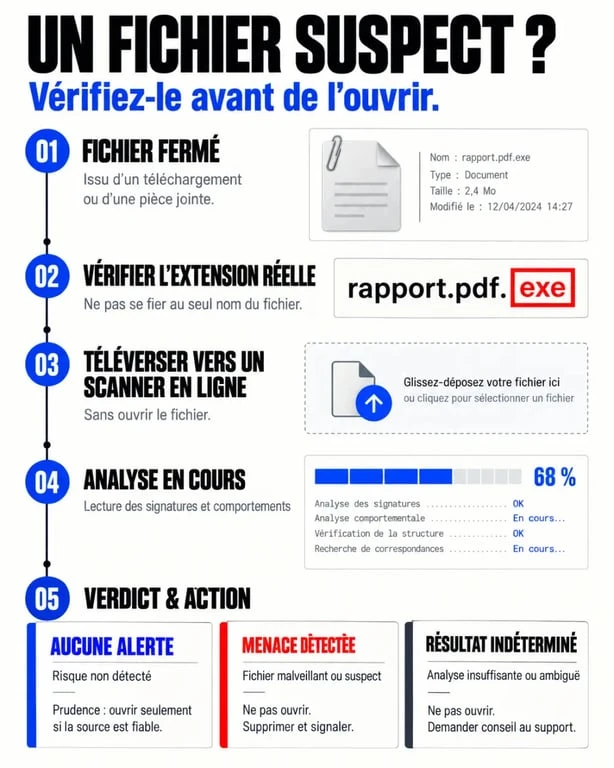
Conservez d’abord le fichier fermé, puis envoyez-le à un scanner antivirus en ligne reconnu. Des services comme VirusTotal, Jotti ou le scanner d’Internxt sont accessibles depuis un navigateur. Ils permettent de contrôler rapidement un téléchargement ou une pièce jointe avant toute exécution.
Tester ses réflexes face à un fichier suspect
Les étapes à suivre pour une analyse propre
- Ne double-cliquez pas sur le fichier, même si son nom semble rassurant ou reproduit celui d’un document connu.
- Vérifiez son extension réelle. Un fichier nommé « facture.pdf.exe » est un programme, pas un PDF. Activez l’affichage des extensions dans le système si nécessaire.
- Choisissez un service d’analyse, consultez ses conditions de confidentialité, puis téléversez le fichier.
- Examinez le verdict, les éventuelles détections et le nom des menaces signalées.
- En cas de doute, supprimez le fichier et téléchargez-le de nouveau depuis la source officielle. Si une personne vous l’a envoyé, contactez-la par un autre canal pour confirmer l’envoi.
Un scan en ligne s’appuie généralement sur des signatures virales connues et, selon le service, sur des mécanismes heuristiques ou comportementaux. La détection heuristique recherche des caractéristiques suspectes dans le fichier. L’analyse comportementale observe ce qu’un programme pourrait tenter de faire dans un environnement isolé, parfois appelé bac à sable.
Fichier, lien ou ordinateur : ne pas confondre les contrôles
L’analyse d’un fichier ne vérifie pas nécessairement l’adresse web qui l’a distribué ni l’état général de votre ordinateur. Une URL peut mener vers une page frauduleuse, tandis qu’un fichier peut être hébergé sur un site apparemment légitime après une compromission. De même, un scan ponctuel ne remplace pas l’examen des autres éléments présents sur l’appareil.
Un service qui analyse une URL et un service qui examine un fichier ne répondent donc pas exactement au même besoin. Dans le premier cas, le contrôle porte sur la destination ou la page visitée. Dans le second, il porte sur l’élément téléchargé. Lorsque le doute concerne à la fois le lien et le fichier, vérifiez les deux séparément et n’ouvrez pas le document entre-temps.
Lire le verdict sans donner une confiance aveugle
Un résultat négatif est utile, mais il ne garantit pas une sécurité absolue. Une menace récente peut ne pas encore être reconnue par les signatures disponibles. À l’inverse, un fichier légitime peut être signalé à tort : il s’agit d’un faux positif. Le niveau de confiance dépend donc du résultat, de la provenance du fichier et de son comportement attendu.
| Résultat observé | Interprétation prudente | Action recommandée |
|---|---|---|
| Aucune alerte | Aucune menace n’a été identifiée au moment du scan | Vérifier la source, l’extension et l’utilité réelle du fichier avant de l’ouvrir |
| Une ou plusieurs alertes | Le risque doit être pris au sérieux, même si une seule détection apparaît | Ne pas ouvrir le fichier ; le supprimer ou demander une version officielle |
| Résultat indéterminé ou analyse impossible | Le service ne peut pas conclure | Ne pas exécuter le fichier ; utiliser une autre méthode de vérification |
Le hachage, une vérification souvent sous-estimée
Lorsqu’un éditeur fournit une empreinte de fichier, aussi appelée hachage, comparez-la avec celle de votre téléchargement. Cette suite de caractères sert d’empreinte numérique : si les deux valeurs diffèrent, le fichier n’est pas identique à celui publié par l’éditeur. Cette vérification est particulièrement utile pour un installateur, une mise à jour ou une archive téléchargée depuis une page officielle.
Le verdict doit aussi être replacé dans son contexte. Un fichier peut sembler normal lorsqu’il est analysé seul, puis demander l’activation d’une macro, le téléchargement d’un composant externe ou des droits administrateur. Vérifiez donc l’expéditeur, l’extension, la demande d’autorisation, le lien de téléchargement et la destination réseau. Une incohérence entre ces éléments doit vous inciter à interrompre la procédure, même si le scan n’affiche aucune alerte.
Choisir un scanner en ligne selon le niveau de confidentialité
Un service gratuit et rapide convient à un fichier peu sensible, comme un installateur public ou une archive obtenue sur un site officiel. Évitez toutefois d’envoyer sans précaution un contrat, une fiche de paie, une base clients, un document médical ou un fichier professionnel confidentiel. Le téléversement peut faire sortir le document de votre appareil pour l’analyser sur une infrastructure distante.
La sécurité du fichier ne doit donc pas être le seul critère. Avant d’utiliser un scanner en ligne, vérifiez les conditions applicables au traitement des documents. La politique du service peut préciser les règles de conservation, de suppression ou de partage. Si ces informations ne sont pas suffisamment claires, préférez une analyse locale avec l’antivirus installé sur l’ordinateur.
Les questions à vérifier avant le téléversement
- Le service explique-t-il clairement sa politique de conservation, de suppression ou de partage des fichiers ?
- Le document contient-il des données personnelles, financières, commerciales ou des identifiants ?
- Existe-t-il une version expurgée, un échantillon non sensible ou une empreinte de hachage à vérifier à la place ?
- Le fichier provient-il d’un éditeur qui propose déjà un contrôle d’intégrité officiel ?
Pour un besoin de protection plus large, un antivirus installé avec une analyse en temps réel est plus adapté. Certaines offres, comme celles présentées par NordVPN, associent la vérification des téléchargements à une protection continue. Ce dispositif vise à bloquer ou à signaler les menaces pendant l’utilisation quotidienne, tandis qu’un scanner en ligne intervient surtout à votre demande.
Pourquoi un fichier infecté peut causer plus qu’un simple bug
Dans le langage courant, le terme « virus » désigne de nombreux logiciels malveillants : chevaux de Troie, logiciels espions, rançongiciels ou programmes conçus pour dérober des données. Un fichier dangereux peut viser les identifiants et les mots de passe, surveiller l’activité de l’ordinateur, déclencher des transactions non autorisées dans certaines applications ou chiffrer des données pour les rendre inaccessibles.
Le risque ne se limite pas forcément à un seul poste. Une machine compromise peut faciliter la propagation vers des applications partagées, des supports connectés ou d’autres appareils du réseau. C’est pourquoi un fichier douteux ne doit pas être « testé pour voir », même si l’expéditeur semble connu. Son compte de messagerie peut lui-même avoir été compromis et servir à diffuser un fichier malveillant.
Cette prudence concerne aussi les fichiers qui semblent banals. Un document bureautique peut demander l’activation d’une macro, une archive peut contenir un programme et un installateur peut solliciter des droits administrateur. Le type de fichier, son origine et l’action qu’il demande donnent des indications complémentaires au résultat du scan.
Réagir immédiatement lorsqu’une menace est détectée
Si le fichier n’a pas été ouvert, la conduite est simple : ne le lancez pas, ne le décompressez pas et ne le transférez pas à un proche. Supprimez-le, videz la corbeille si votre politique de conservation le permet, puis téléchargez une version fiable depuis le site officiel. Prévenez l’expéditeur par un canal distinct du message reçu pour confirmer que l’envoi était intentionnel.
Ne tentez pas non plus de désactiver l’antivirus pour ouvrir un fichier signalé. Une alerte isolée peut parfois correspondre à un faux positif, mais cette possibilité ne suffit pas à justifier l’exécution du document. Demandez plutôt une version provenant d’une source officielle ou vérifiez son hachage lorsque l’éditeur en fournit un.
Si le fichier a déjà été exécuté
Déconnectez l’appareil du réseau si vous observez un comportement inhabituel : fenêtres inattendues, fichiers renommés, demande de rançon, ralentissements soudains ou alertes de sécurité. Lancez ensuite une analyse complète avec votre antivirus et placez les éléments détectés en quarantaine selon ses recommandations. Changez les mots de passe importants depuis un appareil sain.
Pour un poste professionnel ou des données sensibles, alertez rapidement le service informatique. N’effacez pas les éléments utiles à l’analyse avant d’avoir reçu ses consignes. Une intervention rapide peut limiter la propagation vers les applications et les autres appareils connectés, tout en facilitant la compréhension de l’incident.