Publié par : Anaëlle Quivrin-Tessier — Rédactrice spécialisée en informatique
Pour transmettre un mot de passe sans le laisser dans un e-mail ou un historique de chat, utilisez un service de partage de secrets chiffrés : vous saisissez le contenu, définissez une expiration et transmettez un lien temporaire. Ajoutez une consultation unique et, si nécessaire, une phrase de passe communiquée séparément. Ces protections réduisent l’exposition, mais ne remplacent ni la vérification du destinataire ni le choix d’un fournisseur adapté.
Créer et transmettre un lien temporaire en quelques étapes
Un envoi de mot de passe sécurisé commence avant la création du lien : vérifiez que le destinataire a réellement besoin de cet accès. Pour un compte professionnel, privilégiez un accès nominatif plutôt que le partage d’un identifiant collectif lorsque c’est possible.
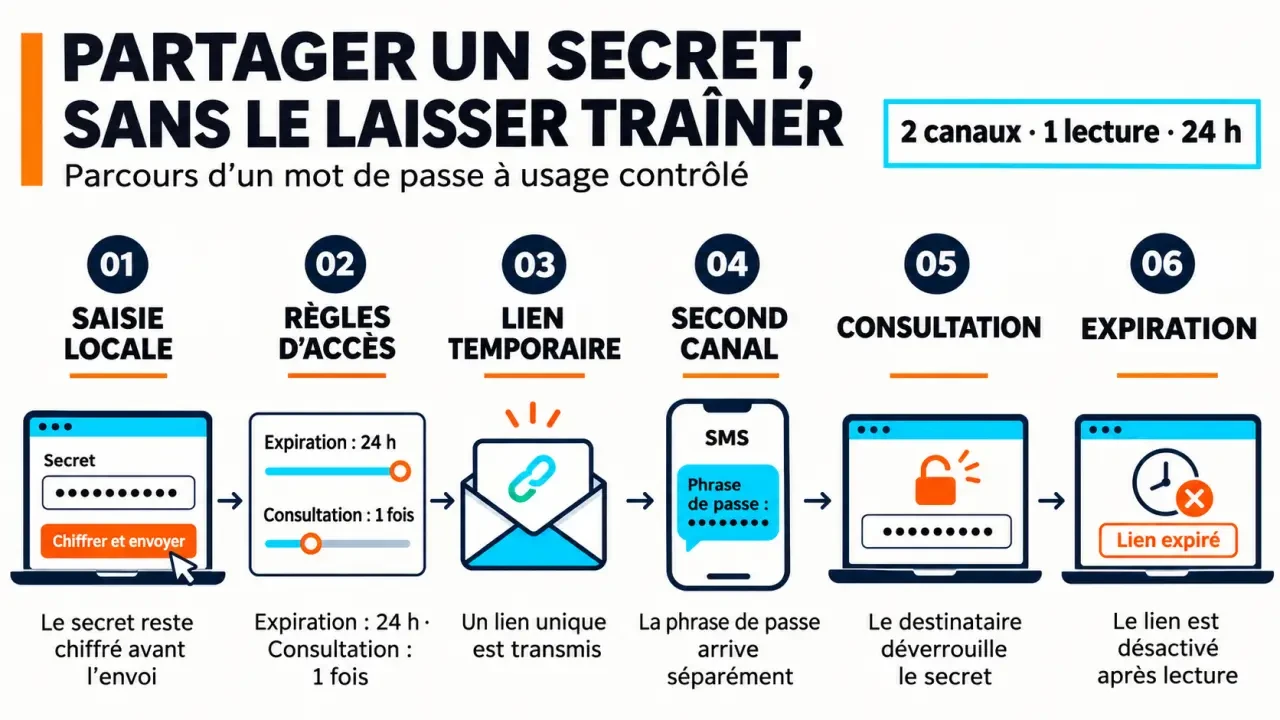
- Ouvrez le service choisi depuis son adresse habituelle et vérifiez le domaine. Évitez les outils inconnus reçus dans un message non sollicité.
- Saisissez uniquement le secret nécessaire : mot de passe, code PIN, clé API ou texte confidentiel. Pour un document, vérifiez que le partage de fichiers est proposé.
- Réglez l’expiration et le nombre de consultations. Choisissez une durée compatible avec la disponibilité du destinataire, sans prolonger inutilement l’accès.
- Ajoutez une phrase de passe si la sensibilité du contenu le justifie, puis générez le lien.
- Vérifiez le contact avant l’envoi. Transmettez le lien par e-mail, SMS ou messagerie, et la phrase de passe par un canal distinct.
Par exemple, envoyez le lien dans la conversation professionnelle habituelle et communiquez la phrase de passe lors d’un appel à un numéro déjà connu. Cette séparation réduit le risque lié à la compromission d’un seul canal ; elle ne protège pas contre un appareil infecté ou un interlocuteur usurpé.
N’ouvrez pas vous-même le lien pour le tester si une seule consultation est autorisée. Prévenez plutôt le destinataire qu’il doit être prêt à enregistrer le secret dans son gestionnaire de mots de passe avant de l’afficher.
Usage unique et expiration : deux protections complémentaires
Un lien à usage unique devient inutilisable après la consultation prévue par le service. Une expiration fixe une échéance, même si personne n’a ouvert le contenu. Combiner les deux évite qu’un secret oublié reste accessible indéfiniment.
Password Pusher donne notamment l’exemple d’un lien expirant dans 3 jours ou après 1 consultation. Chez kPaste, le délai configurable annoncé va de 5 minutes à 1 mois, avec une suppression après lecture possible. Ces possibilités ne constituent pas des réglages conseillés pour tous les usages : adaptez-les à votre échange.
Dans un e-mail ou un ticket, un mot de passe peut produire un écho durable : réponse citée, transfert à un collègue, export d’archive, copie dans une documentation. Remplacer le secret par un lien temporaire coupe une partie de cette réverbération. Pour aller plus loin, demandez aussi au destinataire de ne pas recopier le contenu dans sa réponse : un simple « accès reçu » suffit, sans recréer ailleurs la trace que vous venez d’éviter.
Ce que l’autodestruction ne garantit pas
La suppression après lecture n’efface pas une capture d’écran, une copie dans le presse-papiers ou un fichier enregistré par le destinataire. Elle ne prouve pas non plus que la bonne personne a consulté le secret. Sans authentification supplémentaire, le détenteur du lien peut parfois accéder au contenu : le lien lui-même doit donc être traité comme une information sensible.
Après expiration, ne comptez pas sur une récupération. Conservez l’original dans un stockage approprié. Si le lien a été envoyé au mauvais contact ou apparaît déjà consommé, révoquez-le lorsque l’outil le permet et changez le mot de passe ou la clé concernée si une exposition est possible.
Lire les garanties de chiffrement sans confondre les termes
La mention « chiffré » ne suffit pas pour déterminer qui peut lire le contenu. Le chiffrement de la connexion protège le transport, mais ne dit pas à lui seul si le fournisseur peut déchiffrer les données stockées.
- Chiffrement côté client : le contenu est chiffré sur l’appareil de l’utilisateur, par exemple dans le navigateur, avant son envoi. Il faut encore examiner la gestion des clés.
- Chiffrement de bout en bout : le système vise à réserver le déchiffrement aux extrémités autorisées de l’échange, sans donner accès au contenu aux intermédiaires.
- Connaissance nulle : le fournisseur affirme ne pas disposer des éléments nécessaires pour lire le secret. Cette promesse doit être étayée par une architecture documentée.
- Phrase de passe : elle ajoute une protection d’accès, dont le rôle cryptographique exact dépend du service. Elle ne démontre pas, à elle seule, un chiffrement de bout en bout.
Password.link annonce AES-256-GCM, un chiffrement 100 % côté client et une architecture à connaissance nulle ; son chat est présenté comme chiffré de bout en bout. kPaste indique que le chiffrement est réalisé localement dans le navigateur. Ces déclarations décrivent les engagements des fournisseurs, pas une validation technique indépendante.
Les preuves à demander pour un usage sensible
Examinez la documentation sur les clés, les métadonnées visibles, les journaux et la suppression. Si un audit externe est annoncé, vérifiez sa date, son périmètre et les mesures correctives, plutôt que la seule présence d’un badge. Une suppression dans l’interface ne décrit pas nécessairement le devenir des sauvegardes ou des réplications.
Choisir un service selon l’usage, l’hébergement et le budget
Pour un échange ponctuel, privilégiez une interface simple, une expiration courte et une protection supplémentaire disponible. Une formule gratuite peut suffire ; vérifiez toutefois les limites et l’obligation éventuelle de créer un compte. Pour une équipe, les contrôles collectifs et la traçabilité deviennent plus importants que la seule génération du lien.
| Service | Fonctions mises en avant | Hébergement annoncé |
|---|---|---|
| Password.link | Consultation unique, demandes de secret, pièces jointes, notifications, API REST | Union européenne |
| Onetime Secret | Usage unique, expiration, phrase de passe optionnelle, secrets entrants, SSO | Régions proposées : Canada, Union européenne, Nouvelle-Zélande, Royaume-Uni, États-Unis |
| Password Pusher | Limites de vues, audit, politiques d’équipe, fichiers, API REST et CLI | Offre hébergée Pro : UE aux Pays-Bas ou États-Unis ; auto-hébergement proposé |
| kPaste | Chiffrement local, expiration, suppression après lecture, protection par mot de passe | Suisse |
Ce tableau rapproche des fonctionnalités annoncées, sans établir de classement de sécurité. Leur disponibilité dépend des offres. Password Pusher affiche notamment des offres à partir de 19 $/mois, des équipes à partir de 29 $/mois et des licences auto-hébergées à partir de 59 $/mois ; vérifiez les tarifs et conditions avant souscription.
Pour recueillir un secret auprès d’un client, recherchez une fonction de demande entrante : elle évite de lui demander de répondre avec son mot de passe en clair. Pour une organisation, examinez aussi le SSO, les droits d’accès aux journaux, les politiques d’expiration et les notifications. Un journal d’ouverture ne permet pas toujours d’identifier formellement la personne qui a lu le contenu.
Enfin, distinguez résidence des données et confidentialité : un stockage en Suisse ou dans l’Union européenne renseigne sur la localisation annoncée, pas sur toutes les possibilités d’accès. L’auto-hébergement apporte du contrôle, mais impose aussi maintenance et mises à jour. Le bon choix est celui dont vous pouvez vérifier les garanties et appliquer les règles au quotidien.