Publié par : Anaëlle Quivrin-Tessier — Rédactrice spécialisée en informatique
Pour transmettre un document confidentiel, protégez son accès, vérifiez le destinataire et limitez sa durée de disponibilité. Une pièce d’identité mérite aussi un filigrane précisant son usage. Ces précautions se complètent : un fichier marqué reste lisible, tandis qu’un lien protégé peut encore être partagé si ses contrôles sont insuffisants.
Le bon choix dépend donc du contenu envoyé et du contrôle nécessaire après l’envoi. Voici les distinctions et les gestes utiles pour éviter qu’un justificatif, un contrat ou un dossier personnel circule sans maîtrise.
Choisir la protection selon le risque, pas seulement la taille du fichier
Une brochure publique et un dossier médical ne demandent pas les mêmes précautions. Avant tout envoi de document sécurisé, demandez-vous ce qu’une divulgation permettrait : connaître une information confidentielle, réutiliser une signature, détourner un justificatif ou usurper une identité. Vérifiez également que la demande est légitime, surtout lorsqu’elle arrive par un message inattendu.
Testez vos connaissances sur l’envoi sécurisé
Répondez aux six questions, puis validez pour découvrir votre score et les notions à revoir.
Une pièce jointe ordinaire peut être conservée dans plusieurs boîtes de messagerie, transférée et téléchargée sans que vous puissiez ensuite retirer ces copies. Pour un document personnel ou professionnel confidentiel, mieux vaut choisir une protection explicite plutôt que compter sur la discrétion du message.
| Solution | Objectif principal | Limite à connaître |
|---|---|---|
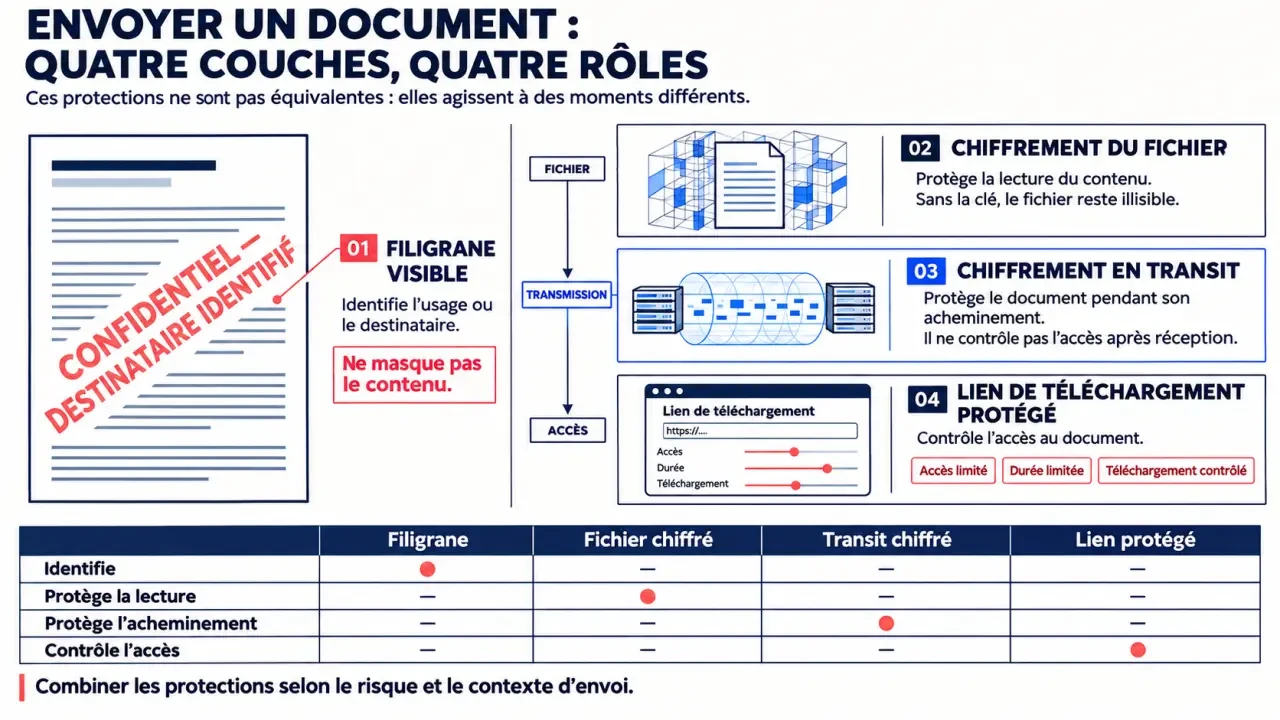
| Filigrane visible | Préciser le destinataire et l’usage autorisé | Ne masque pas le contenu et n’empêche pas toute copie |
| PDF chiffré ou archive chiffrée | Rendre le contenu inaccessible sans le secret d’ouverture | La protection dépend du chiffrement et du mot de passe choisis |
| Lien de téléchargement protégé | Encadrer l’accès et sa durée | Expiration, authentification et révocation varient selon le service |
| E-mail chiffré avec S/MIME ou PGP | Protéger le contenu du courriel | Nécessite une configuration et une compatibilité adaptées |
Pour un justificatif d’identité, associez par exemple un filigrane à un canal protégé. Pour un contrat volumineux, privilégiez un transfert avec accès nominatif et expiration. Dans un cadre professionnel, utilisez d’abord la solution approuvée par votre organisation.
Filigraner une pièce d’identité sans confondre marquage et confidentialité
Une pièce d’identité ou un justificatif expose plusieurs informations personnelles réunies dans un même fichier. France Num rappelle l’enjeu en évoquant la cyberattaque de Voyageurs du Monde, en mai 2023, à la suite de laquelle 10 000 copies de passeports auraient été diffusées. Le risque ne s’arrête donc pas au trajet du document : sa conservation compte aussi.
Inscrire un usage précis et conserver la lisibilité
Le filigrane numérique ajoute une mention visible au document. Il peut indiquer le motif, la date, le destinataire ou l’émetteur. Préférez une formulation précise, telle que « Exclusivement pour le dossier de location auprès de [destinataire], transmis le [date] », à une simple mention « confidentiel ». Positionnez-la de façon visible, sans rendre les informations nécessaires illisibles.
France Num présente FiligraneFacile comme un service gratuit permettant d’ajouter ce type de marquage. Vérifiez toujours le fichier obtenu avant de le transmettre : toutes les pages utiles doivent être présentes, lisibles et correctement marquées.
Une copie oubliée peut devenir le germe d’un nouveau dossier frauduleux : sortie de son échange initial, elle semble disponible pour un autre usage. Un filigrane nominatif réintroduit ce qui disparaît souvent lors d’un transfert, à savoir la destination et la finalité du document. Créez donc une copie distincte pour chaque organisme plutôt que de réutiliser un justificatif marqué trop vaguement.
Connaître les limites du filigrane
Le filigrane ne chiffre pas le fichier. Toute personne qui l’ouvre peut en lire les informations. Il peut décourager certains détournements et aider à identifier l’origine d’une fuite, mais il ne garantit ni l’impossibilité d’une retouche ni le blocage des captures d’écran. Pour protéger la confidentialité, ajoutez un véritable contrôle d’accès.
Chiffrement et mot de passe : vérifier ce qui est réellement protégé
Le mot « sécurisé » ne décrit pas, à lui seul, une garantie précise. Il faut distinguer la protection de la connexion, celle du fichier stocké et celle du contenu entre les interlocuteurs.
- Le chiffrement en transit, notamment avec TLS, protège la connexion pendant le transfert. Il ne garantit pas à lui seul un chiffrement de bout en bout.
- Le chiffrement au repos protège les données stockées selon le dispositif du fournisseur. Il ne signifie pas nécessairement que ce fournisseur est incapable de les lire.
- Le chiffrement de bout en bout vise à réserver la lecture aux interlocuteurs autorisés. Sa mise en œuvre et la gestion des clés doivent être vérifiées.
Pour une pièce jointe, choisissez un PDF avec chiffrement à l’ouverture ou une archive utilisant un chiffrement tel qu’AES. Une restriction d’impression ou de modification n’équivaut pas à empêcher la lecture. Utilisez un mot de passe long, unique et difficile à deviner, puis testez l’ouverture du fichier protégé avant l’envoi.
Transmettez le fichier et son mot de passe par deux canaux distincts, par exemple le fichier par e-mail et le secret par téléphone, après vérification du numéro. Un second courriel dans la même boîte ne crée pas cette séparation : si le compte est compromis, les deux messages peuvent être accessibles.
S/MIME et PGP permettent aussi de chiffrer les courriels, sous réserve d’une prise en charge adaptée. Les modes confidentiels ou restrictions de transfert, notamment dans Gmail et Outlook, ne doivent pas être assimilés automatiquement à un chiffrement de bout en bout.
Évaluer un lien sécurisé et garder la main après l’envoi
Un lien de téléchargement peut éviter de multiplier les pièces jointes dans les messageries. Il devient surtout intéressant lorsqu’il permet de limiter les accès : destinataire identifié, expiration, mot de passe, nombre de téléchargements ou révocation. Un lien accessible à toute personne qui le possède reste partageable, même si la connexion est chiffrée.
Examinez les fonctions effectivement incluses dans l’offre, la durée de conservation, les conditions de suppression et le lieu d’hébergement. Filemail annonce notamment le chiffrement en transit et au repos, des liens expirants, des mots de passe, du suivi et des journaux d’audit selon les offres. Le fournisseur mentionne aussi des transferts gratuits jusqu’à 5 Go ; vérifiez les conditions actuelles avant de choisir. Ces annonces ne constituent pas une évaluation indépendante.
Avant de cliquer sur « envoyer », puis après le partage, appliquez cette vérification :
- Réduisez les données : transmettez uniquement les pages et informations nécessaires, sans compromettre la validité du document demandé.
- Contrôlez le destinataire : relisez l’adresse complète et confirmez toute demande inhabituelle par un canal connu.
- Paramétrez l’accès : évitez les partages publics et choisissez une expiration adaptée au besoin.
- Vérifiez le résultat : contrôlez le fichier, le filigrane éventuel et la protection d’ouverture.
- Clôturez le partage : consultez le suivi si disponible et révoquez l’accès lorsqu’il n’est plus nécessaire.
En cas d’erreur de destinataire, révoquez immédiatement le lien si l’outil le permet et suivez la procédure de votre organisation pour un document professionnel. Gardez toutefois une limite essentielle en tête : retirer l’accès ne supprime pas une copie déjà téléchargée. La sécurité commence donc avant l’envoi, avec moins de données, le bon destinataire et une protection adaptée.