L’externalisation de la cybersécurité est devenue une nécessité pour les entreprises confrontées à la complexité croissante des menaces numériques. Entre la peur d’une paralysie de l’activité et les exigences réglementaires, le choix d’un prestataire de sécurité informatique ne se limite pas à une simple comparaison tarifaire. Il s’agit d’identifier un partenaire capable de protéger votre infrastructure tout en s’adaptant à vos enjeux métier spécifiques.
Pourquoi externaliser la gestion de sa sécurité informatique ?
La gestion interne de la cybersécurité requiert une expertise pluridisciplinaire difficile à maintenir en continu au sein d’une équipe informatique généraliste. Faire appel à un prestataire spécialisé permet de bénéficier d’une veille technologique permanente, indispensable pour contrer des menaces qui évoluent quotidiennement.
L’externalisation offre une réponse structurée aux obligations de conformité, comme le RGPD ou la directive NIS2. Un partenaire spécialisé apporte une vision objective de votre surface d’attaque, permettant de prioriser les investissements là où ils sont réellement nécessaires. Cette approche transforme la sécurité, souvent perçue comme un centre de coûts, en un levier de résilience opérationnelle.
Les différents types de prestataires cyber
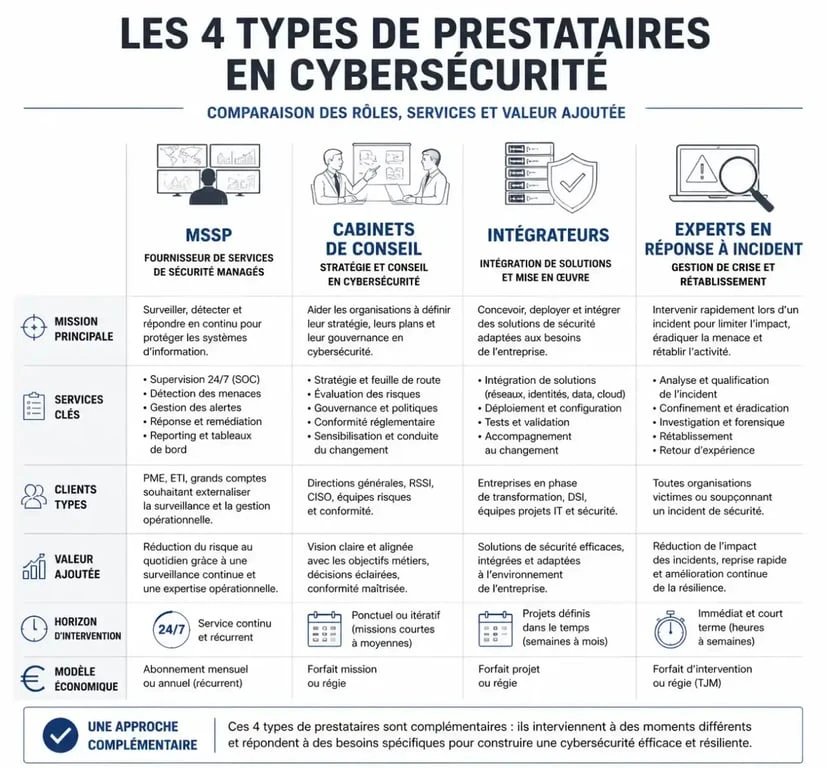
Le marché de la cybersécurité est vaste et chaque acteur répond à des besoins distincts. Distinguer ces spécialités est nécessaire pour sélectionner le partenaire adapté :
Les MSSP (Managed Security Service Providers) assurent la supervision continue de votre sécurité via un SOC et gèrent quotidiennement vos équipements de protection. Ils sont adaptés à une externalisation complète. Les cabinets de conseil interviennent ponctuellement pour des missions d’audit, d’homologation (RGS/LPM) ou de définition de stratégie cyber. Les intégrateurs déploient et configurent des solutions techniques spécifiques au sein de votre infrastructure. Enfin, les experts en réponse à incident sont mobilisés en cas de crise majeure pour contenir une intrusion et restaurer le système d’information.
Certifications et labels : les preuves de fiabilité
Dans un secteur où la confiance est primordiale, les labels officiels garantissent la compétence technique et l’éthique du prestataire. Rechercher un partenaire certifié limite les risques de mauvaise exécution.
La valeur des labels ANSSI
L’ANSSI délivre des qualifications comme le label PASSI (Prestataire d’Audit de la Sécurité des Systèmes d’Information). Un prestataire disposant de cette qualification a été audité sur ses processus, sa méthodologie et la compétence de ses ingénieurs. C’est un indicateur fiable pour les organisations manipulant des données sensibles ou soumises à des contraintes de sécurité renforcées.
ExpertCyber et autres certifications
Le label ExpertCyber valorise les prestataires capables d’accompagner les entreprises dans la sécurisation de leur environnement quotidien. Parallèlement, des certifications internationales comme l’ISO 27001 témoignent d’un système de management de la sécurité robuste. Pour des projets complexes, privilégier des partenaires dont les chefs de projet s’appuient sur des standards comme le PMBOK ou des certifications de type PMP ou CAPM garantit une rigueur méthodologique indispensable à la réussite de la collaboration.
Comment identifier le bon partenaire pour votre entreprise
Le choix final repose sur une adéquation entre les capacités du prestataire et vos besoins réels. Il ne s’agit pas seulement de choisir une expertise technique, mais de s’assurer que le prestataire deviendra un moteur pour votre maturité numérique.
Une collaboration réussie structure vos processus internes. En intégrant les meilleures pratiques de sécurité dès la conception de vos projets, le prestataire aide vos équipes à monter en compétences. Là où une simple prestation de service se termine avec la fin du contrat, un partenariat stratégique laisse en héritage une culture de la cybersécurité intégrée aux habitudes de travail de l’entreprise.
Critères de sélection incontournables
Avant de signer, passez en revue les points suivants :
| Critère | Indicateur de qualité |
|---|---|
| Réactivité | Garantie de support 24/7 et temps de réponse (SLA) défini |
| Références | Expérience dans votre secteur d’activité spécifique |
| Approche projet | Utilisation de méthodologies reconnues et reporting transparent |
| Indépendance | Capacité à conseiller des solutions neutres vis-à-vis des éditeurs |
Questions à poser avant de s’engager
Pour qualifier la maturité d’un prestataire, posez des questions directes lors des entretiens de pré-sélection :
Quelle est votre méthodologie pour la réponse à incident en cas de ransomware ? Comment assurez-vous la mise à jour de vos compétences face aux nouvelles menaces ? Pouvez-vous détailler votre processus de reporting et de suivi des indicateurs de sécurité ? Comment gérez-vous la confidentialité des données auxquelles vous avez accès dans le cadre de votre mission ?
L’utilisation des annuaires officiels, comme celui de l’ANSSI ou du Clusif, reste le point de départ recommandé pour sourcer des partenaires vérifiés. Ces plateformes permettent de filtrer les prestataires par zone géographique ou par domaine d’expertise, assurant ainsi une sélection basée sur des critères objectifs et reconnus par la profession.