Publié par : Anaëlle Quivrin-Tessier — Rédactrice spécialisée en informatique
Un cloud sécurisé ne se reconnaît ni à son seul chiffrement ni au pays affiché sur sa page d’accueil. Pour choisir, vérifiez surtout qui peut déchiffrer vos fichiers, comment récupérer vos données après un incident et quels accès vous pouvez contrôler. Le bon service doit protéger vos documents sans rendre leur utilisation ou leur restauration impraticable.
Le chiffrement protège-t-il aussi contre l’accès du fournisseur ?
La sécurité d’un stockage en ligne combine confidentialité, intégrité et disponibilité. Un service peut protéger efficacement ses serveurs tout en conservant la capacité technique de lire les fichiers. À l’inverse, une confidentialité renforcée ne garantit pas de retrouver un document supprimé.
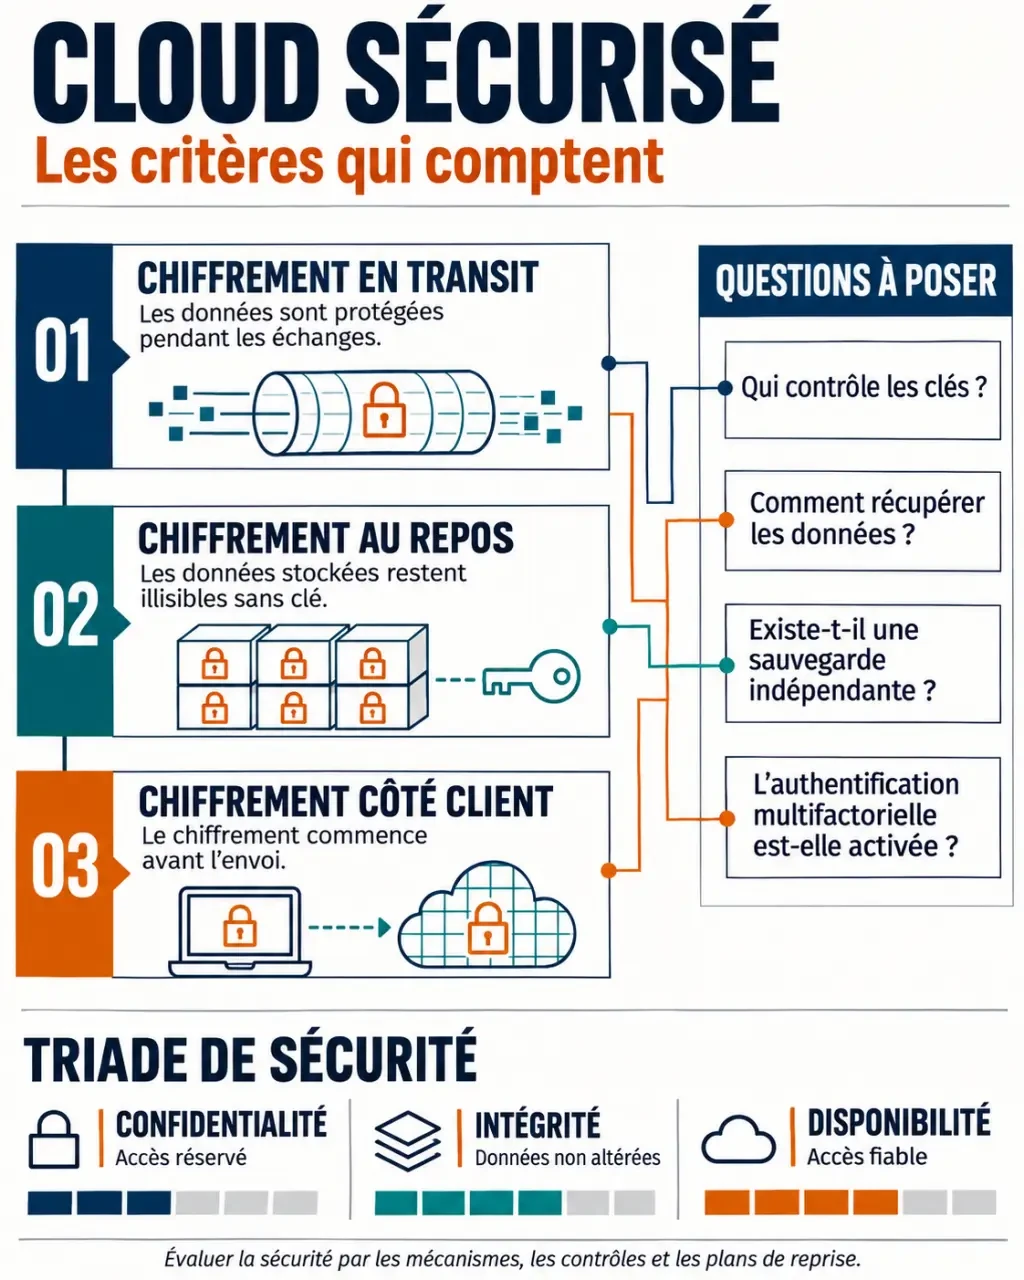
En transit, au repos ou avant l’envoi : trois protections distinctes
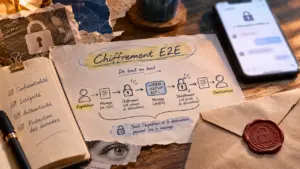
Le chiffrement en transit, généralement assuré par TLS, protège les échanges entre votre appareil et le service. Le chiffrement au repos protège les données stockées sur les serveurs. Lorsque le fournisseur gère les clés, cette protection ne rend pas nécessairement vos fichiers illisibles pour lui. La mention AES-256 renseigne sur un algorithme, pas sur l’identité des personnes capables de déchiffrer.
Avec le chiffrement côté client, les fichiers sont chiffrés sur votre appareil avant leur transfert. Il faut ensuite vérifier comment les clés sont conservées et comment fonctionne le partage. Le chiffrement de bout en bout vise à réserver la lecture aux destinataires autorisés, sans accès intermédiaire au contenu en clair.
Le zero-knowledge impose de préparer la récupération
Une architecture zero-knowledge, ou à connaissance zéro, signifie que le fournisseur ne détient pas les secrets nécessaires pour lire vos fichiers. Vérifiez son périmètre : documents, noms de fichiers, aperçus et métadonnées ne bénéficient pas forcément des mêmes protections. Demandez aussi si une option particulière est nécessaire.
Cette confidentialité a une contrepartie : sans clé de secours ni procédure de récupération adaptée, perdre son secret peut rendre les données irrécupérables. Une réinitialisation du compte ne permet pas nécessairement de déchiffrer les anciens fichiers. Enfin, aucun chiffrement cloud ne protège un document déjà ouvert sur un appareil compromis.
Quels services mettre en concurrence selon votre usage ?
Un classement unique mélange souvent confidentialité, collaboration et contrôle technique. Commencez plutôt par votre besoin dominant. Les capacités gratuites ci-dessous sont celles rapportées par les comparatifs de Clubic et d’01net ; elles doivent être confirmées avant inscription, ainsi que leurs conditions d’accès.
| Service | Gratuit indiqué | Point à examiner avant de choisir |
|---|---|---|
| pCloud | Jusqu’à 10 Go | Coût et périmètre de pCloud Encryption, présenté comme une option payante. |
| NordLocker | 3 Go | Organisation des dossiers chiffrés, appelés lockers, et récupération des accès. |
| Proton Drive | 5 Go | Compatibilité du partage et des applications avec votre travail quotidien. |
| Icedrive | 10 Go | Périmètre du chiffrement et fonctions accessibles dans l’offre retenue. |
| Tresorit | 3 Go | Gestion des destinataires, administration et conditions de récupération. |
| MEGA | 20 Go | Limites de transfert et conservation des éléments de récupération. |
| Internxt | 1 Go | Fonctions incluses, compatibilité et possibilités d’export. |
| kDrive | 15 Go | Adéquation entre collaboration, contrôle des accès et confidentialité recherchée. |
| Dropbox | À vérifier | Rétention des versions et restauration selon l’abonnement. |
| Nextcloud | Selon l’hébergement | Responsabilité des mises à jour, sauvegardes et opérations de sécurité. |
Pour des fichiers personnels sensibles, privilégiez la maîtrise des clés et une récupération compréhensible. Pour une équipe, testez aussi les permissions, la synchronisation et les usages mobiles. Nextcloud est une solution open source auto-hébergeable : elle apporte du contrôle, mais exige des compétences ou un prestataire pour maintenir l’installation. Ce n’est pas une sécurité automatique.
Côté budget, 01net indique des abonnements à partir de 49,99 € par an pour pCloud et de 35,88 € par an pour NordLocker. Dropbox affiche notamment une offre individuelle à 16,58 €/mois pour 3 To. Ces montants sont des repères à reconfirmer : comparez la facturation, le renouvellement, les options de chiffrement et le nombre minimal d’utilisateurs, pas seulement le prix d’appel.
Les preuves à demander avant de confier vos données
Comparez les fournisseurs sur un périmètre identique : même volume, même nombre de comptes et mêmes exigences de restauration. Une offre gratuite permet de tester l’ergonomie, mais ne démontre ni les garanties contractuelles ni la qualité d’une reprise après incident.
Localisation et garanties : dépasser les mentions rassurantes
Distinguez le siège du fournisseur, les pays d’hébergement et l’emplacement des sauvegardes. Ils peuvent différer, tout comme les lois applicables et les sous-traitants impliqués. Un hébergement européen ne suffit pas, à lui seul, à établir la conformité au RGPD. Pour une organisation, examinez également les engagements de traitement, de notification d’incident et de suppression.
Un audit indépendant ou une certification ISO 27001 apporte un élément de confiance seulement si son périmètre couvre le service choisi. Demandez la date, les composants examinés et les éventuelles exclusions. L’ouverture du code facilite son examen, sans prouver que toute l’infrastructure déployée a été auditée.
Classer les fichiers avant de choisir l’abonnement
Identifiez le noyau de données dont la divulgation ou la perte serait réellement dommageable : contrats signés, pièces d’identité, secrets commerciaux, dossiers clients. Attribuez à cet ensemble des règles plus strictes que celles des documents courants : chiffrement côté client, partage nominatif et copie indépendante. Cette segmentation évite d’imposer les contraintes les plus lourdes à toute votre activité, tout en concentrant les protections sur les fichiers qui les justifient.
Testez enfin la réversibilité : exportez un dossier complet, ouvrez-le hors du service et vérifiez les formats récupérés. Une migration devient difficile si les commentaires, versions ou droits d’accès restent enfermés dans l’outil.
Configurer les accès et tester la reprise avant l’incident
La sécurité reste une responsabilité partagée. Le fournisseur protège les composants qu’il exploite ; vous devez notamment gérer les comptes, les appareils et les autorisations. Pour une infrastructure cloud d’entreprise, cette répartition dépend aussi du service : machines virtuelles, plateforme administrée ou application prête à l’emploi.
- Activez l’authentification multifactorielle et utilisez un mot de passe unique conservé dans un gestionnaire. Privilégiez une méthode résistante au phishing lorsqu’elle est proposée.
- Conservez les codes de secours séparément, sans les laisser uniquement dans le compte qu’ils doivent permettre de récupérer.
- Limitez les partages aux personnes nécessaires. Utilisez expiration, révocation et restriction des permissions lorsque disponibles.
- Contrôlez les sessions et les alertes, puis retirez rapidement les accès des anciens collaborateurs et appareils perdus.
Ne confondez pas synchronisation, réplication et sauvegarde. La synchronisation peut propager une suppression ou des fichiers altérés par un ransomware. La réplication améliore la disponibilité, mais peut reproduire la même erreur. Une sauvegarde indépendante, avec une rétention adaptée, permet de revenir à un état antérieur.
Les durées méritent une vérification précise : 01net rapporte 30 jours d’historique de corbeille chez pCloud. Dropbox indique 180 jours de restauration dans certaines offres et 1 an dans une autre. Vérifiez les conditions applicables à votre formule, puis restaurez réellement quelques fichiers de test.
En entreprise, formalisez un plan de reprise d’activité : perte de données acceptable, délai de redémarrage visé, responsables et procédure d’accès aux sauvegardes. Un SLA encadre un niveau de service ; il ne remplace pas ce plan. Avant de vous engager, réussissez trois essais : partager sans surexposer, récupérer un accès et restaurer un dossier.