Publié par : Anaëlle Quivrin-Tessier — Rédactrice spécialisée en informatique
Pour vérifier une signature électronique, ouvrez le fichier original dans un outil compatible avec son format, lancez la validation, puis examinez deux points : l’intégrité du document et la validité du certificat. Une signature dessinée sur une page ou un nom affiché dans un PDF ne suffit pas. Le résultat doit préciser les contrôles réussis, les éventuelles incertitudes et la date de vérification.
Réunir les bons fichiers avant de lancer le contrôle
Travaillez sur le fichier reçu, sans l’imprimer en PDF ni le convertir. Ces opérations peuvent supprimer la signature électronique ou empêcher sa vérification. Si l’expéditeur a transmis plusieurs pièces, conservez-les ensemble : la signature peut être intégrée au document, séparée dans un jeton, ou regroupée avec les fichiers dans un conteneur.
Testez vos connaissances sur la vérification d’une signature électronique
Répondez aux six questions, puis validez pour découvrir votre score et les corrections.
| Format | Éléments à fournir | Outil adapté |
|---|---|---|
| PAdES | Le PDF original, qui contient la signature | Lecteur PDF avec validation des signatures ou validateur compatible |
| XAdES | Selon le conditionnement, le fichier XML signé ou le document et son jeton XML | Validateur prenant en charge XAdES |
| CAdES | Selon le conditionnement, le fichier signé ou le document et son jeton, souvent en P7S | Validateur prenant en charge CAdES |
| ASiC | Le conteneur original regroupant documents et signatures | Validateur compatible ASiC |
L’extension du fichier donne un indice, pas une certitude. Un PDF peut ne contenir qu’une image de signature. Inversement, un jeton séparé peut porter une signature parfaitement vérifiable, à condition de lui associer exactement le document concerné. Si une pièce manque, demandez à l’expéditeur le dossier signé complet plutôt qu’une nouvelle copie convertie.
Choisir son outil et effectuer la vérification
Pour un PDF : commencer par le panneau des signatures
Utilisez un lecteur PDF à jour proposant une fonction de validation, comme Adobe Acrobat Reader. Le simple aperçu du navigateur ne donne pas toujours accès aux détails nécessaires. Ouvrez le panneau des signatures, sélectionnez celle à examiner et consultez ses propriétés ainsi que les informations du certificat.
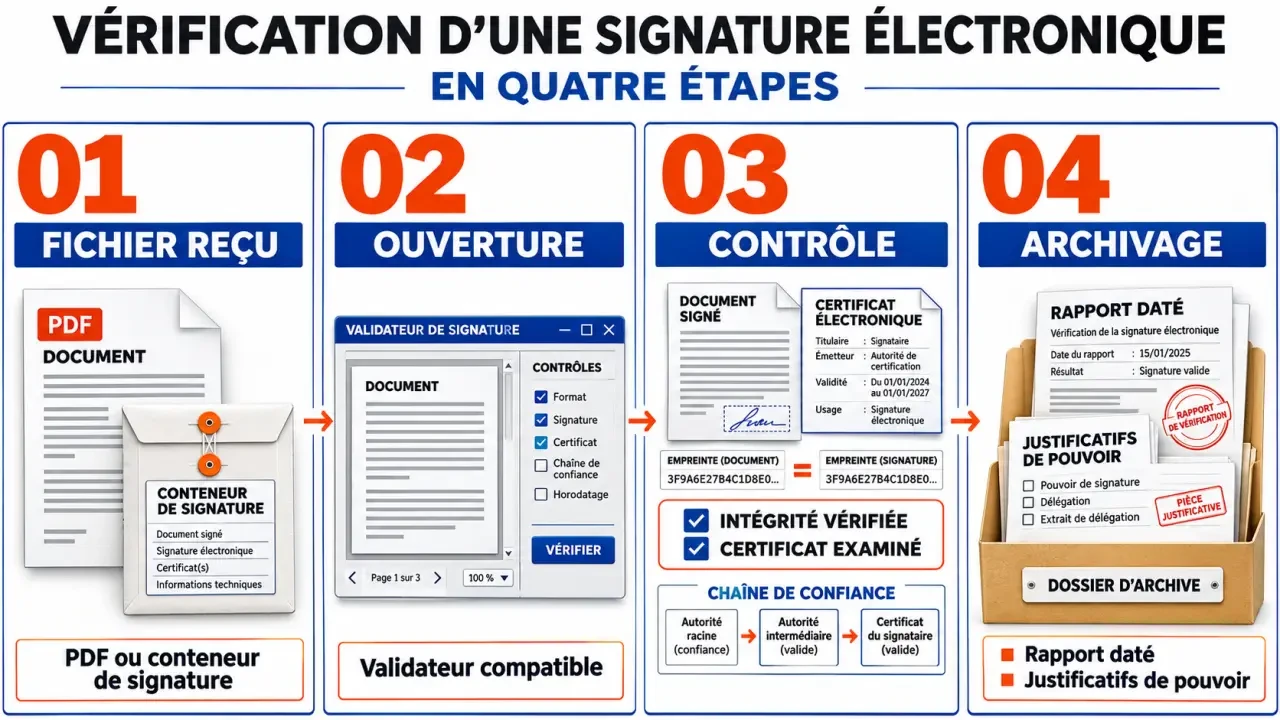
- Ouvrez le PDF original dans le lecteur.
- Affichez le panneau des signatures et lancez la validation si nécessaire.
- Examinez l’identité indiquée, le certificat et le résultat du contrôle d’intégrité.
- Consultez les avertissements et répétez l’opération pour chaque signature.
Un document peut comporter plusieurs signatures ou des modifications successives. Ne vous limitez donc pas à la dernière coche verte : vérifiez à quelle signature et à quelle version du document chaque résultat se rapporte.
Pour un jeton ou un conteneur : utiliser un validateur compatible
Une salle des marchés ou un service spécialisé permet de déposer les fichiers nécessaires. Sélectionnez le document, ajoutez le jeton si l’interface le demande, puis lancez le contrôle. Pour un marché public, privilégiez le parcours indiqué par la plateforme concernée et consultez son assistance si le dépôt ou la validation échoue.
Avant de transmettre un contrat confidentiel à un service tiers, examinez ses conditions de traitement : conservation des fichiers, suppression, accès aux documents et localisation de l’hébergement. Comparez aussi les formats acceptés, le détail du rapport et les possibilités d’export. Pour des contrôles fréquents, une API ou un traitement par lots peut être utile ; vérifiez les conditions actuelles plutôt que de vous fier à un ancien quota annoncé.
Lire le résultat : quatre contrôles à distinguer
La vérification de signature électronique ne se résume pas à reconnaître un nom. Le validateur rapproche des éléments cryptographiques, des certificats et des informations de confiance. Un rapport exploitable permet de comprendre séparément les points suivants.
- L’intégrité : le contenu couvert par la signature correspond-il toujours au contenu signé ? Une modification peut invalider ce contrôle ; dans un PDF, certaines évolutions doivent être examinées selon les permissions et les versions signées.
- La période de validité : le certificat était-il valable à l’instant retenu pour la validation ? Cet instant doit être identifiable dans le rapport.
- La chaîne de certification : le certificat du signataire peut-il être relié à une autorité reconnue selon la politique de validation utilisée ?
- La révocation : le certificat avait-il été révoqué à l’instant pertinent ? Les mécanismes CRL et OCSP servent notamment à obtenir cette information.
Les listes de confiance, notamment les TSL, contribuent à apprécier le statut des prestataires dans le cadre européen eIDAS, issu du règlement (UE) n° 910/2014 du 23 juillet 2014. Toutefois, un résultat technique positif ne suffit pas à qualifier automatiquement une signature de « qualifiée » : cette qualification suppose des conditions précises que le rapport doit documenter.
Une information indisponible n’équivaut pas à une révocation
Si le validateur ne parvient pas à récupérer le statut du certificat, le résultat peut rester indéterminé. Cela ne démontre ni une fraude ni une signature valide. Vérifiez la connexion, relancez le contrôle ultérieurement et conservez le message exact. Si l’incertitude persiste, sollicitez l’assistance ou le signataire sans transformer cet avertissement en validation favorable.
À l’inverse, une intégrité en échec ou une révocation signalée nécessite une analyse avant acceptation. Demandez le fichier original et les explications utiles ; n’essayez pas de « réparer » le document en l’enregistrant à nouveau.
Vérifier les pouvoirs et conserver une trace exploitable
Un certificat associe une identité à des données de signature selon ses caractéristiques. Il ne démontre pas, à lui seul, que cette personne pouvait engager une entreprise, signer ce contrat ou agir pour ce montant. Le contrôle des pouvoirs reste distinct du contrôle informatique. Selon l’acte, examinez la qualité du représentant, la délégation ou le mandat, leur périmètre et leur validité à la date de signature.
L’apparence d’un document peut agir comme un masque : logo officiel, tampon numérisé et signature manuscrite donnent une impression d’autorité sans établir le droit d’engager l’organisation. Pour déjouer ce biais visuel, séparez votre examen en trois colonnes : identité mentionnée dans le certificat, contenu effectivement signé, pouvoir justifié par une pièce distincte. Cette méthode évite de confondre présentation rassurante et preuve pertinente.
Téléchargez ensuite le rapport lorsqu’il est proposé, en PDF ou dans un autre format exploitable. Conservez ensemble le document original, ses jetons éventuels, le rapport daté et les justificatifs de pouvoir. Vérifiez que le rapport identifie suffisamment le fichier contrôlé, l’outil, les résultats et les réserves.
Un contrôle ultérieur peut donner un résultat différent si les informations nécessaires deviennent indisponibles ou si le validateur applique une autre politique. L’expiration actuelle d’un certificat n’annule pas automatiquement une signature passée. La possibilité de la valider dépend notamment des éléments temporels et des preuves conservées. Pour des engagements durables, prévoyez une conservation adaptée des signatures et de leurs données de validation : un rapport daté documente un contrôle, mais ne remplace pas à lui seul un dispositif d’archivage pérenne.