Un site web piraté, ce n’est jamais qu’une question technique. C’est une page d’accueil défigurée que découvrent les visiteurs, une base de données de mots de passe qui circule sur un forum, ou un e-commerce à l’arrêt pendant que l’équipe tente de comprendre ce qui s’est passé. La sécurité des sites web regroupe l’ensemble des mesures qui empêchent ces scénarios : protection des flux de données, contrôle des accès, mise à jour des composants et respect de règles éprouvées comme celles de l’OWASP ou de la CNIL. Ce guide fait le tour des menaces réelles et des mesures concrètes à mettre en place, que l’on soit développeur, webmaster ou simplement responsable d’un site.
Qu’est-ce que la sécurité des sites web, concrètement ?
La sécurité des sites web désigne l’ensemble des pratiques et des technologies qui protègent un site contre les intrusions, le vol de données et les interruptions de service. On la confond souvent avec la cybersécurité au sens large, mais elle recouvre un périmètre plus précis : ce qui se joue au niveau du serveur, de l’application web et des échanges entre le navigateur du visiteur et le site.
Sécurité web, sécurité cloud et sécurité applicative : trois couches à distinguer
La sécurité cloud protège l’infrastructure d’hébergement (serveurs, réseaux, stockage) sur laquelle repose le site. La sécurité applicative concerne le code lui-même : la façon dont une application traite les entrées utilisateur, gère les sessions ou interagit avec une base de données. La sécurité des sites web, elle, se situe à l’intersection des deux : elle englobe le protocole de communication (TLS/HTTPS), la configuration du serveur, la gestion des cookies et l’authentification des utilisateurs. Comprendre cette distinction aide à savoir qui, dans une équipe, est responsable de quoi : l’hébergeur sécurise l’infrastructure, le développeur sécurise le code, mais la configuration du site (certificats, ports, cookies) reste souvent une zone grise que personne ne surveille vraiment.
Pourquoi ce sujet concerne aussi les non-développeurs
Un décideur qui n’écrit jamais une ligne de code a pourtant tout intérêt à comprendre les grands principes de la sécurité web. C’est lui qui arbitre les budgets, qui valide (ou non) un audit de sécurité, et qui devra rendre des comptes en cas de fuite de données personnelles au titre du RGPD. La sécurité d’un site n’est donc pas qu’une affaire technique : c’est aussi une question de gouvernance et de responsabilité juridique.
Pourquoi un site mal sécurisé coûte cher
Les conséquences d’une faille de sécurité dépassent largement le cadre technique. Une interruption de service liée à une attaque par déni de service (DDoS) immobilise l’activité commerciale le temps de la remise en état. Un défacement, c’est-à-dire la modification non autorisée de l’apparence du site par un attaquant, abîme la confiance des visiteurs en quelques secondes, même une fois le contenu restauré. Et une fuite de données personnelles expose l’entreprise à des sanctions au titre du RGPD, en plus du préjudice de réputation.
Il y a une dimension moins intuitive à ces attaques : une intrusion sur un site est rarement isolée. Elle se propage souvent en vague, par lots successifs, lorsqu’un attaquant automatise l’exploitation d’une même faille sur des milliers de sites qui partagent le même CMS, le même plugin ou la même version obsolète d’un composant. Un correctif de sécurité publié un jour donné déclenche presque mécaniquement, dans les semaines qui suivent, une recrudescence de tentatives d’exploitation sur tous les sites qui n’ont pas encore appliqué la mise à jour : les attaquants savent que la fenêtre de vulnérabilité va bientôt se refermer, et ils se précipitent pour l’exploiter avant qu’il ne soit trop tard. Repousser une mise à jour de sécurité revient à se placer volontairement dans la trajectoire d’une vague prévisible d’attaques.
Les attaques les plus courantes contre un site web
Connaître les menaces les plus fréquentes permet de prioriser les efforts de protection. Voici les principales catégories d’attaques rencontrées sur les sites web.
Injections SQL et cross-site scripting (XSS)
L’injection SQL consiste à insérer du code malveillant dans un champ de formulaire ou une URL pour manipuler la base de données du site, dans le but d’en extraire des données ou de les modifier. Le cross-site scripting (XSS) fonctionne différemment : l’attaquant injecte du code qui s’exécute directement dans le navigateur des visiteurs, ce qui peut permettre de voler des sessions utilisateur ou d’afficher du contenu frauduleux. Ces deux familles d’attaques figurent parmi les vulnérabilités les plus documentées et font partie des points de vigilance centraux du Top 10 OWASP, la référence internationale en matière de sécurité applicative.
DDoS, défacement et manipulation d’URL
L’attaque par déni de service (DDoS) sature volontairement un serveur de requêtes jusqu’à le rendre inaccessible aux visiteurs légitimes. Le défacement remplace le contenu d’une page, souvent la page d’accueil, par un message revendicatif ou malveillant. La manipulation d’URL, plus discrète, consiste à modifier des paramètres dans l’adresse d’une page pour accéder à des ressources ou des comptes qui ne devraient pas être visibles depuis l’extérieur.
Vol de mots de passe et de données bancaires
Les fuites de données les plus médiatisées concernent souvent des millions de mots de passe, d’adresses email et de données de cartes bancaires dérobés en une seule intrusion. Ces vols exploitent généralement une combinaison de failles : un mot de passe administrateur trop simple, une base de données mal isolée, ou un message d’erreur qui révèle involontairement l’existence d’un compte lors d’une tentative de connexion.
Les mesures techniques qui font vraiment la différence
Face à ce panorama de menaces, certaines mesures techniques réduisent significativement la surface d’attaque d’un site. Elles ne demandent pas toutes le même niveau d’expertise, mais elles sont toutes actionnables.
TLS/HTTPS : la base non négociable
Le protocole TLS (Transport Layer Security), qui a remplacé l’ancien protocole SSL désormais obsolète, chiffre les échanges entre le navigateur du visiteur et le serveur du site. Il repose sur un certificat, qui peut être délivré à différents niveaux de vérification : simple validation de domaine, validation d’organisation, ou certificat à validation étendue pour les sites qui manipulent des données particulièrement sensibles. Utiliser une version récente de TLS, et renouveler le certificat avant son expiration, est le socle de toute stratégie de sécurisation.
Gestion des ports et des accès d’administration
Un serveur mal configuré laisse parfois ouverts des ports de communication qui n’ont aucune raison de l’être. La bonne pratique consiste à limiter les flux entrants au strict nécessaire, en général le port 443 dédié au HTTPS, et à bloquer tout le reste. De la même façon, l’accès aux interfaces d’administration du site doit être restreint aux seules personnes qui en ont réellement besoin, avec une authentification individuelle plutôt qu’un compte générique partagé entre plusieurs personnes.
Cookies sécurisés et consentement
Les cookies qui transportent des informations sensibles, comme un identifiant de session, doivent porter les attributs HttpOnly et Secure. Le premier empêche un script malveillant d’y accéder depuis le navigateur, le second garantit qu’ils ne transitent que via une connexion chiffrée. Tout cookie qui n’est pas strictement nécessaire au fonctionnement du site doit aussi recueillir le consentement explicite de l’utilisateur, conformément aux exigences de la réglementation sur la protection des données personnelles.
Mise à jour des composants
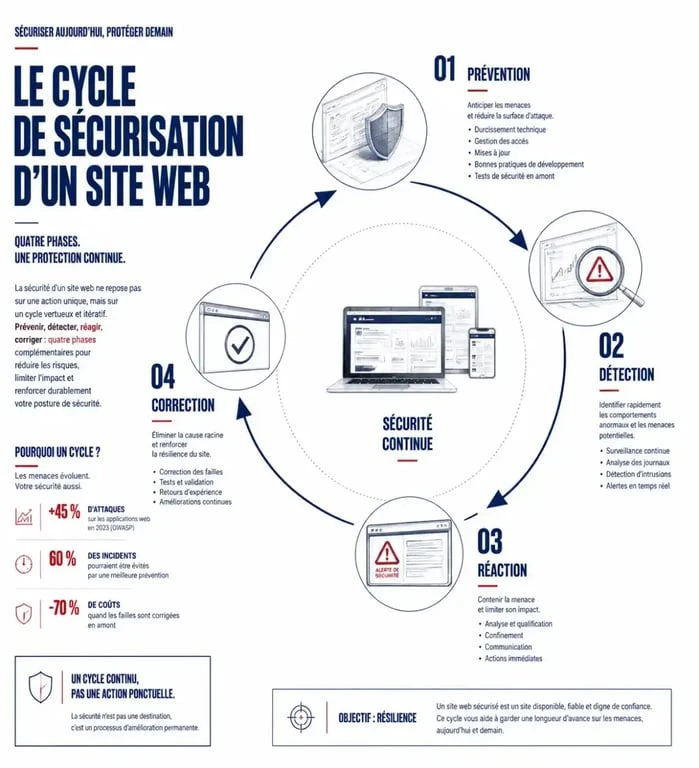
Chaque plugin, bibliothèque ou extension ajouté à un site élargit sa surface d’attaque. Limiter le nombre de composants installés, et appliquer sans délai les correctifs de sécurité publiés par leurs éditeurs, réduit mécaniquement le risque d’exploitation d’une faille connue. C’est un chantier discret mais permanent : une veille régulière vaut mieux qu’un audit ponctuel.
Les erreurs qui exposent inutilement un site
Certaines mauvaises pratiques reviennent régulièrement dans les incidents de sécurité, alors qu’elles sont simples à corriger.
Comptes génériques et bases de données exposées
Partager un même identifiant administrateur entre plusieurs personnes rend impossible la traçabilité en cas d’incident : impossible de savoir qui a fait quoi, ni quand. Ces comptes génériques restent l’une des erreurs les plus fréquentes. De même, une base de données accessible directement depuis internet, sans isolation derrière le serveur applicatif, constitue une cible de choix pour un attaquant qui aurait identifié son adresse.
Trop d’informations dans les messages d’erreur
Lors de la création d’un compte ou de la réinitialisation d’un mot de passe, un message d’erreur trop précis peut involontairement confirmer à un attaquant qu’une adresse email donnée est déjà associée à un compte existant. Cette information, anodine en apparence, facilite les attaques ciblées. La bonne pratique consiste à limiter au strict minimum les informations renvoyées par ces formulaires.
Confondre serveur de production et poste de travail
Utiliser un serveur de production comme s’il s’agissait d’un poste de travail classique, pour y installer des outils annexes ou naviguer sur le web, multiplie les points d’entrée possibles pour un attaquant. Un serveur doit rester dédié à sa fonction, avec un accès strictement limité aux opérations de maintenance nécessaires.
Référentiels et outils pour vérifier la sécurité d’un site
Appliquer des mesures de sécurité ne suffit pas : encore faut-il pouvoir vérifier qu’elles sont efficaces. Plusieurs référentiels et outils permettent de structurer cette démarche de contrôle.
Le Top 10 OWASP et les niveaux de recommandations
L’OWASP (Open Web Application Security Project) publie régulièrement un Top 10 des vulnérabilités les plus critiques pour les applications web, qui sert de référence commune aux équipes de développement. Ses recommandations sont organisées en niveaux, du plus élémentaire (niveau 1) au plus exigeant (niveau 2), ce qui permet d’adapter le niveau de rigueur appliqué à la sensibilité du site concerné.
Des outils concrets pour scanner les vulnérabilités
Plusieurs outils permettent de détecter automatiquement des failles sur un site avant qu’un attaquant ne les trouve. OWASP ZAP analyse les applications web à la recherche de vulnérabilités connues, nmap cartographie les ports ouverts sur un serveur, et nikto identifie les configurations de serveur web potentiellement risquées. Utilisés régulièrement, ces outils transforment la sécurité d’un exercice ponctuel en une pratique continue.
Le rôle de la CNIL en matière de conformité
En France, la CNIL publie des recommandations précises sur la sécurisation des sites web, notamment autour du chiffrement des échanges, de la gestion des cookies et du développement informatique responsable. Ces recommandations s’inscrivent dans le cadre plus large du RGPD et de la protection des données personnelles : elles ne se limitent pas à des bonnes pratiques techniques, elles engagent la responsabilité juridique de l’organisation qui exploite le site.