La sécurité des données est une composante centrale de la stratégie numérique des organisations. Loin de se limiter à une contrainte technique, elle englobe l’ensemble des mesures destinées à protéger les informations sensibles contre les accès non autorisés, le vol, la corruption ou les fuites accidentelles. Dans un environnement où la donnée est l’actif le plus précieux, sa protection tout au long de son cycle de vie garantit la continuité des activités et la confiance des utilisateurs.
Qu’est-ce que la sécurité des données ?
La sécurité des données consiste à mettre en œuvre des politiques, des technologies et des procédures pour protéger les informations numériques contre toute altération ou divulgation non autorisée. Ce périmètre couvre les données stockées sur des serveurs locaux, celles transitant par le cloud ou celles présentes sur des appareils mobiles.
Cette discipline se distingue de la confidentialité des données, qui se concentre sur les droits d’accès et la gestion des autorisations. Si la confidentialité définit qui a le droit de consulter une information, la sécurité des données s’assure que cette information reste intègre et inaccessible aux personnes ou systèmes non habilités, quelles que soient les circonstances.
Pourquoi la sécurité des données est-elle un enjeu stratégique ?
La protection des données constitue le socle de la réputation d’une organisation. Une fuite de données entraîne des conséquences immédiates et durables :
La perte de confiance éloigne les clients et partenaires des structures incapables de garantir la sécurité de leurs informations personnelles. L’impact financier est également majeur, car outre les amendes liées au non-respect des cadres réglementaires, les coûts de remédiation, d’audit et de communication de crise pèsent lourdement sur le budget. Enfin, l’opérationnalité est en jeu : la corruption ou la perte de données critiques peut paralyser totalement les processus métier et rendre impossible la poursuite des activités.
Principales menaces et risques à anticiper
Les risques pesant sur les données sont multiples. Pour bâtir une défense robuste, il est nécessaire de comprendre les vecteurs d’attaque les plus fréquents.
Les cybermenaces externes
Les attaques par ransomware et les malwares restent des menaces majeures. Ces programmes malveillants visent à chiffrer ou détruire les données pour exiger une rançon ou paralyser une infrastructure. Le piratage direct des systèmes, via des failles logicielles non corrigées, constitue un risque permanent pour les entreprises.
L’erreur humaine et les menaces internes
La part de responsabilité interne est souvent sous-estimée. Une configuration réseau mal faite, l’envoi accidentel de fichiers sensibles à une mauvaise adresse ou le vol d’identifiants par ingénierie sociale sont des points de défaillance fréquents. La sensibilisation des collaborateurs demeure le premier rempart contre ces vulnérabilités souvent plus difficiles à contrer que les attaques externes.
Méthodes et bonnes pratiques de protection
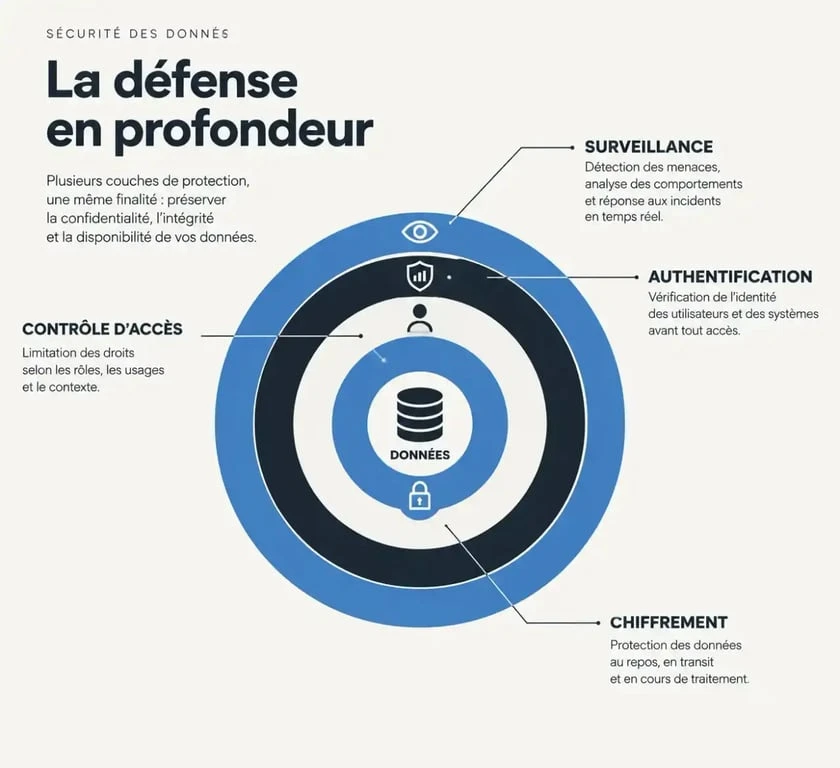
Pour sécuriser un patrimoine informationnel, il convient d’adopter une approche multicouche, dite de « défense en profondeur ».
| Technique | Objectif principal |
|---|---|
| Chiffrement | Rendre les données illisibles sans clé de déchiffrement. |
| Contrôles d’accès | Restreindre l’accès au strict nécessaire via le principe du moindre privilège. |
| Authentification forte | Vérifier l’identité des utilisateurs via plusieurs facteurs (MFA). |
| Masquage des données | Camoufler les informations sensibles dans les environnements de test. |
Une stratégie efficace intègre une surveillance en temps réel. Les outils de monitoring révèlent les anomalies de comportement au sein du réseau. Cette visibilité immédiate permet de détecter une intrusion en quelques minutes, évitant ainsi qu’une fuite de données ne reste active pendant des mois.
Conformité et gouvernance : le cadre réglementaire
La sécurité des données est encadrée par des textes stricts, comme le RGPD en Europe. Ces réglementations imposent une gouvernance rigoureuse. Les organisations doivent démontrer, en cas d’audit, qu’elles ont mis en œuvre les mesures nécessaires pour minimiser les risques.
La mise en conformité passe par une cartographie précise : savoir quelles données sont collectées, où elles sont stockées, qui y accède et combien de temps elles sont conservées. Cette hygiène numérique réduit la surface d’attaque en supprimant les données inutiles qui, en cas de vol, alourdiraient le préjudice subi par les personnes concernées.
Réduire l’impact en cas d’incident
Aucun système n’est infaillible. La résilience d’une organisation se mesure à sa capacité à réagir après une brèche. Un plan de récupération des données, testé régulièrement, est indispensable pour restaurer les services rapidement. La gestion des incidents doit inclure une procédure claire pour informer les autorités et les personnes impactées, conformément aux obligations légales, tout en limitant les dommages sur l’image de marque.